近日,在2026年国家网络安全宣传周人工智能安全治理论坛上,2026年人工智能大模型安全众测结果正式揭晓。本次众测由中央网信办网络安全协调局、国家发展改革委高技术司指导,国家计算机网络应急技术处理协调中心主办。传神任度大模型凭借全栈自研的“根原创”技术,从54款参测产品中脱颖而出,入选“AI大模型产品·安全众测”榜单。
此次入选,标志着任度大模型在复杂应用场景中的安全可控能力获得国家级实战检验,也进一步验证了“根原创”技术路线的安全价值。
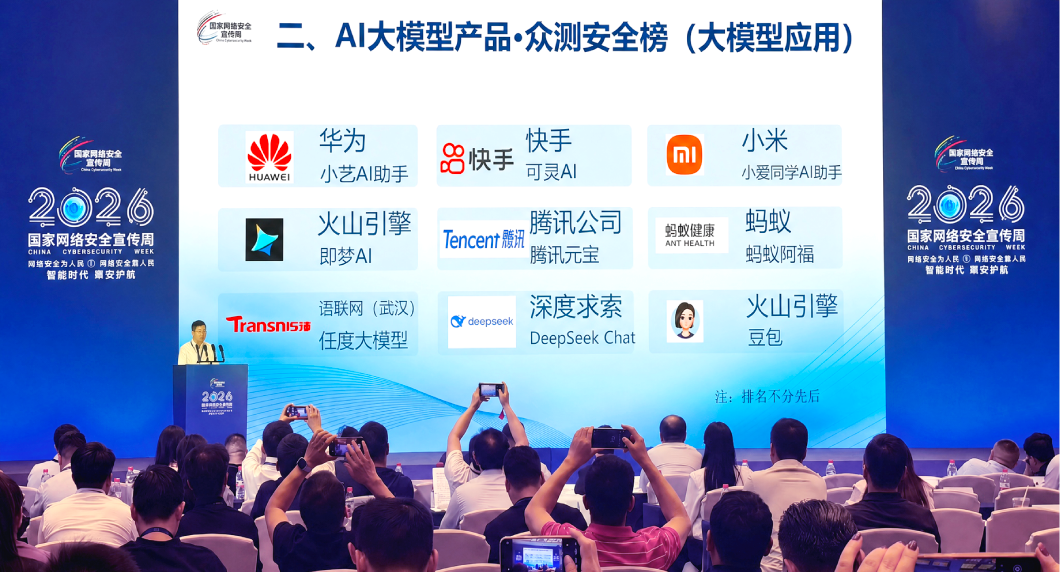
本次众测共动员2467名白帽子,对国内54款大模型及智能体产品开展真实环境漏洞测试。真实环境更能暴露深层次安全风险,让这次检验更具实战意义。
本次众测依据国家标准按四级综合评价,累计发现安全漏洞873个,其中特有漏洞608个,占比约70%。提示注入、信息泄露、不当输出处理等风险较为突出,智能体领域还出现代理身份与权限滥用、代理目标劫持等新型风险。
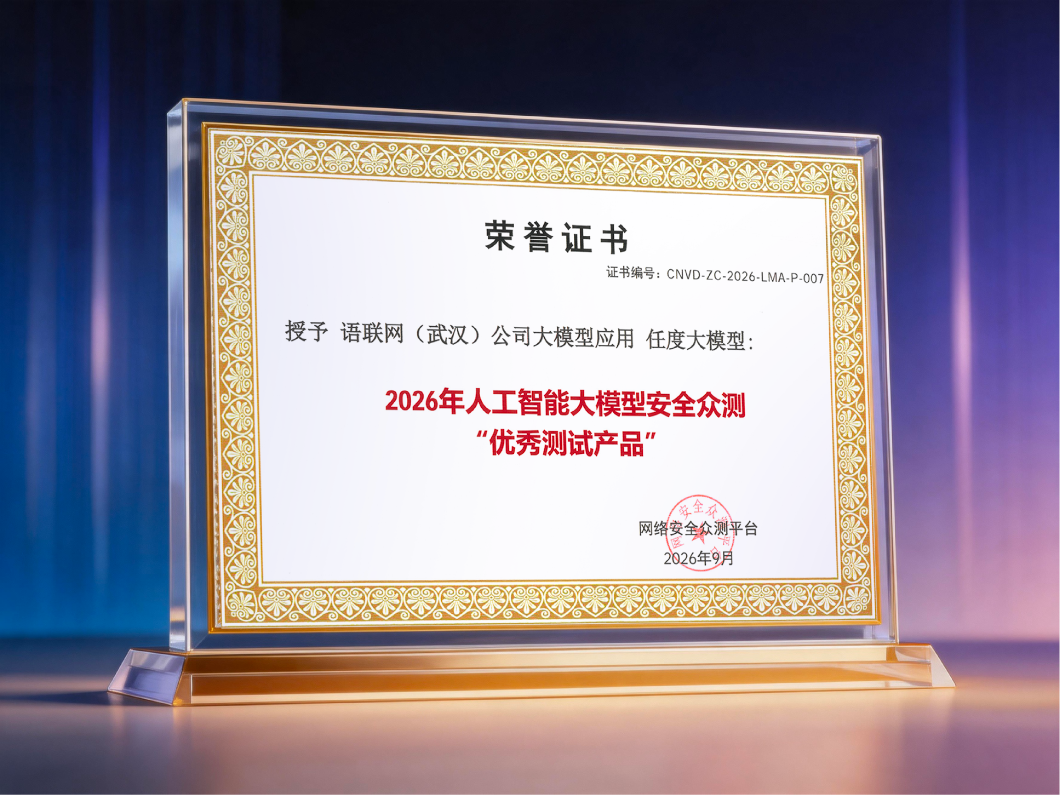
AI大模型及智能体应用用户量大、使用率高,漏洞一旦被恶意利用,将影响整个国内AI应用生态。因此,“优秀产品”评选标准尤为严苛:漏洞风险少、无严重或高危漏洞方可获评。大模型能回答问题只是基础,能否在复杂环境中稳定、合规、可控地完成任务,才是关键。
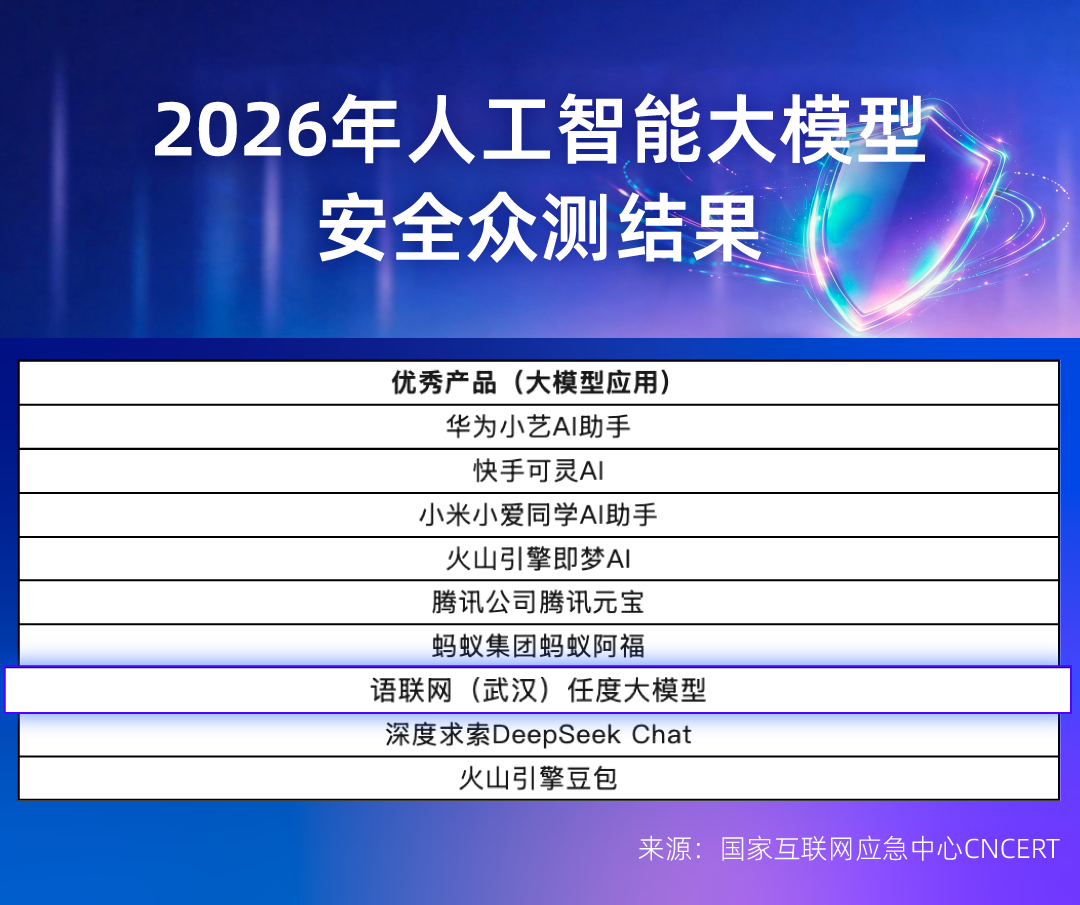
任度大模型能够通过国家级安全众测,核心在于传神坚持“根原创”路线,其安全能力体现在三个维度:
一是全栈自研,从源头消除开源依赖风险。
任度从最底层深度学习算法框架zANN起步,到moH(混合熵)模型架构,再到训练与推理全流程,实现全栈自主研发。它也是国内目前唯一通过中国信通院“0开源依赖”“无已知开源安全漏洞”双重认证的大模型。
二是“数推分离”,以架构设计隔离数据与推理。
任度大模型全球首创“数推分离”双网络架构:推理网络训练完成后阶段性固定,确保推理能力稳定可靠;数据学习网络保持开放,可像“U盘”一样即插即用接入新数据。客户数据在企业本地完成训练,无需上传云端,数据与推理过程在架构层面实现物理隔离,避免因数据更新导致模型行为不可控的安全隐患。
三是从架构到场景,安全能力贯穿落地全链路。
任度大模型支持离线部署与训练,满足金融、航空航天、政务等场景“数据不出域、模型可离线”的核心诉求。以任度双脑大模型一体机为例,采用本地化部署架构,无需云端接入,可在高敏感场景中实现全生命周期数据安全可控。
传神始终将安全视为贯穿研发、训练、部署到应用运营全过程的基本原则,并将继续坚持自主可控的发展方向,持续完善覆盖底层基础设施、模型能力、数据治理、应用防护和运行管理的全栈安全体系,为人工智能深入千行百业守好安全底线。